
-
7:30 - 20:30
Cả CN & Lễ -

-


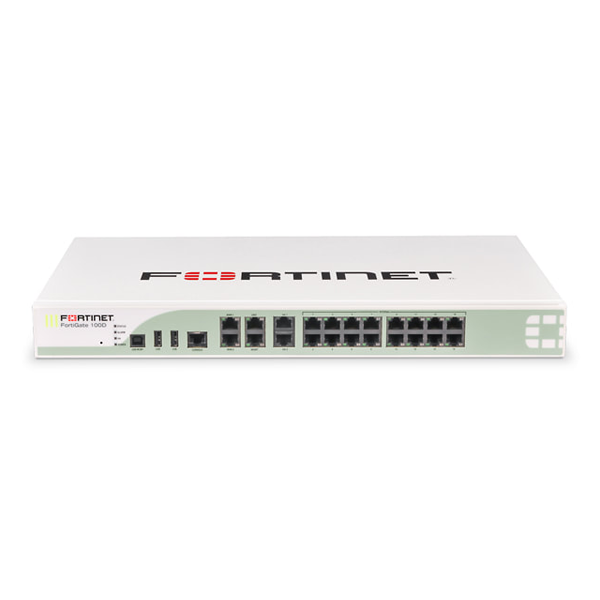
Fortinet FortiGate 100D FG-100D-BDL là thiết bị tường lửa doanh nghiệp thuộc dòng FortiGate 100D, được thiết kế cho doanh nghiệp vừa và nhỏ, văn phòng chi nhánh và những hệ thống cần nhiều cổng Gigabit Ethernet kết hợp các chức năng Firewall, VPN, IPS, Application Control và quản trị bảo mật tập trung. Thiết bị sử dụng hệ điều hành FortiOS và nền tảng xử lý bảo mật FortiASIC, cung cấp khả năng xử lý mạng cao hơn đáng kể so với các router văn phòng thông thường cùng thời kỳ.
FortiGate 100D có Firewall Throughput tối đa công bố lên đến 2.5Gbps với gói tin 1518 byte, hỗ trợ khoảng 3 triệu phiên TCP đồng thời và tối đa 22.000 phiên TCP mới mỗi giây. Thiết bị còn có khả năng xử lý IPsec VPN tối đa khoảng 450Mbps, SSL-VPN khoảng 300Mbps và IPS lên đến 950Mbps trong điều kiện thử nghiệm phù hợp.
Phiên bản FG-100D-BDL là SKU bundle legacy từng được phân phối kèm phần cứng FortiGate 100D cùng gói FortiCare 8x5 và FortiGuard UTM trong thời hạn xác định. Với thiết bị hiện đã thuộc thế hệ cũ, trạng thái FortiCare, FortiGuard, firmware và quyền cập nhật thực tế cần được kiểm tra theo serial thay vì mặc định bundle vẫn còn hiệu lực.
FortiGate 100D được Fortinet công bố đạt Firewall Throughput tối đa 2.5Gbps khi xử lý gói UDP 1518 byte. Với gói 512 byte, mức tối đa khoảng 1Gbps và với gói 64 byte khoảng 200Mbps. Sự khác biệt này cho thấy kích thước gói tin ảnh hưởng đáng kể đến hiệu năng của thiết bị.
Firewall Throughput cũng không đồng nghĩa với tốc độ thực tế khi toàn bộ các tính năng IPS, Antivirus, Application Control và SSL Inspection cùng hoạt động. Khi triển khai bảo mật chuyên sâu, thiết bị phải xử lý thêm nhiều lớp dữ liệu nên throughput có thể thấp hơn đáng kể.
Khả năng duy trì khoảng 3 triệu concurrent TCP session giúp FortiGate 100D phục vụ môi trường có số lượng lớn kết nối mạng. Một máy tính có thể tạo hàng chục hoặc hàng trăm session khi mở website, sử dụng cloud, phần mềm chat, email và các dịch vụ trực tuyến.
Thiết bị cũng hỗ trợ tối đa khoảng 22.000 phiên TCP mới mỗi giây và khoảng 10.000 firewall policy. Tuy nhiên số người dùng phù hợp trong thực tế còn phụ thuộc traffic profile, dịch vụ bảo mật được bật và yêu cầu hiệu năng của hệ thống.
Một ưu điểm đáng chú ý của FortiGate 100D là số lượng interface phong phú. Thiết bị có hai WAN Gigabit độc lập, một cổng DMZ, một cổng Management, hai cổng dành cho High Availability và 16 cổng Gigabit switch nội bộ.
Hai cổng Ethernet 15 và 16 được thiết kế theo dạng shared media với hai khe SFP Gigabit tương ứng. Khi triển khai, quản trị viên có thể lựa chọn kết nối đồng RJ45 hoặc module SFP tương thích theo cấu hình mạng.
FortiGate 100D được trang bị 32GB onboard storage. Không gian lưu trữ này phục vụ hệ thống và các chức năng liên quan của thiết bị tùy cấu hình FortiOS. Việc có storage tích hợp là một đặc điểm đáng chú ý so với nhiều firewall nhỏ chỉ phụ thuộc vào bộ nhớ flash dung lượng thấp.
Nếu bộ nhớ lưu trữ xuống cấp sau nhiều năm hoạt động, thiết bị có thể gặp lỗi boot, không lưu cấu hình ổn định hoặc xuất hiện các cảnh báo hệ thống. Đây là hạng mục cần được kiểm tra nếu firewall thường xuyên lỗi khởi động dù nguồn điện bình thường.
FortiGate 100D hỗ trợ IPsec VPN với throughput tối đa công bố khoảng 450Mbps. Thiết bị có thể cấu hình tới 2.000 Gateway-to-Gateway IPsec tunnel và 5.000 Client-to-Gateway IPsec tunnel theo giới hạn của nền tảng.
Site-to-Site VPN phù hợp để kết nối văn phòng chính với chi nhánh, trong khi Remote Access VPN cho phép người dùng từ xa truy cập các tài nguyên nội bộ khi được cấu hình và xác thực phù hợp.
Tốc độ VPN thực tế phụ thuộc thuật toán mã hóa, tốc độ đường truyền ở hai đầu, latency và cấu hình bảo mật. Do đó không nên xem 450Mbps là tốc độ cố định cho mọi tunnel.
Fortinet công bố SSL-VPN Throughput của FortiGate 100D ở mức tối đa khoảng 300Mbps cùng số người dùng đồng thời khuyến nghị tối đa 300 trong điều kiện của datasheet.
Khi triển khai VPN trên thiết bị legacy, quản trị viên cần đặc biệt chú ý phiên bản FortiOS, trạng thái hỗ trợ bảo mật và những lỗ hổng đã được công bố cho các phiên bản phần mềm cũ. Không nên đưa một firewall hết vòng hỗ trợ trực tiếp lên Internet mà không đánh giá rủi ro.
FortiGate 100D được xây dựng như một nền tảng UTM và Next Generation Firewall, hỗ trợ các chức năng như Intrusion Prevention System, Antivirus, Application Control và nhiều cơ chế kiểm soát lưu lượng khác trong FortiOS.
IPS Throughput tối đa có thể đạt khoảng 950Mbps với traffic profile phù hợp, trong khi Enterprise Mix thấp hơn. NGFW Throughput được công bố khoảng 200Mbps và SSL Inspection khoảng 260Mbps trong điều kiện thử nghiệm của datasheet.
Các dịch vụ sử dụng signature và dữ liệu FortiGuard còn phụ thuộc subscription. Nếu FortiGuard đã hết hạn hoặc model không còn được hỗ trợ, việc firewall vẫn bật nguồn và chuyển tiếp dữ liệu không đồng nghĩa các lớp bảo mật cloud vẫn được cập nhật.
FortiGate 100D có hai cổng HA và hỗ trợ các mô hình Active/Active, Active/Passive hoặc clustering theo khả năng của FortiOS. Trong doanh nghiệp cần giảm thời gian gián đoạn, hai thiết bị FortiGate tương thích có thể được triển khai thành cụm dự phòng.
HA yêu cầu cấu hình đồng bộ chính xác giữa các thiết bị. Nếu cụm không đồng bộ, nguyên nhân có thể đến từ firmware khác phiên bản, dây kết nối HA, cấu hình hoặc phần cứng interface chứ không nhất thiết thiết bị đã hỏng hoàn toàn.
FortiGate 100D có kích thước khoảng 44 x 432 x 298mm và trọng lượng khoảng 4.3kg, phù hợp lắp trong tủ rack tiêu chuẩn với chiều cao 1U. Thiết bị dùng nguồn AC trực tiếp 100–240V thay vì adapter rời kiểu router nhỏ.
Công suất tiêu thụ trung bình được công bố khoảng 52.6W và tối đa khoảng 63.1W. Khi lắp trong tủ mạng cần bảo đảm luồng khí thông thoáng, tránh để nhiều thiết bị sinh nhiệt cao ép sát hoặc bịt khu vực thông gió.
FG-100D-BDL là một SKU bundle cũ, từng bao gồm FortiGate 100D cùng một năm dịch vụ FortiCare 8x5 và FortiGuard UTM Bundle. Các gói FortiGuard được sử dụng để cung cấp nhiều dịch vụ cập nhật bảo mật tùy entitlement.
Do subscription có thời hạn, một thiết bị FG-100D-BDL được lưu kho hoặc sử dụng lại nhiều năm sau không mặc nhiên còn FortiGuard. Khi kiểm tra sản phẩm cần xác minh serial, hợp đồng và trạng thái license thực tế.
FortiGate 100D là thiết bị thuộc thế hệ legacy và đã qua giai đoạn hỗ trợ chính thức của vòng đời sản phẩm. Vì vậy sản phẩm phù hợp hơn cho mục đích duy trì hệ thống cũ, thay thế tương thích, phòng lab hoặc những môi trường đã đánh giá kỹ rủi ro hơn là triển khai mới cho hệ thống bảo mật quan trọng.
Đối với firewall, khả năng cập nhật firmware và signature bảo mật là yếu tố quan trọng không kém phần cứng. Doanh nghiệp triển khai Internet Gateway mới nên đánh giá các dòng FortiGate hiện hành có hỗ trợ bảo mật dài hạn hơn.
Các tình trạng dưới đây là những lỗi thiết bị firewall và mạng nói chung có thể xuất hiện do tuổi thọ linh kiện, nguồn điện, nhiệt độ, firmware, cáp mạng, module SFP, lưu trữ hoặc môi trường sử dụng. Đây không phải khẳng định FortiGate 100D có lỗi thiết kế hoặc chắc chắn sẽ gặp những vấn đề này.
Dây nguồn AC, ổ cắm, cầu chì, mạch nguồn hoặc bo mạch có thể khiến firewall không khởi động. Cần ngắt điện trước khi kiểm tra phần cứng bên trong vì đây là thiết bị sử dụng nguồn AC trực tiếp.
Nguồn điện không ổn định, quá nhiệt, lỗi firmware hoặc storage xuống cấp có thể khiến thiết bị khởi động lại liên tục. Console log là một trong những nguồn thông tin hữu ích để xác định thiết bị đang dừng ở giai đoạn nào.
Dây mạng, modem nhà mạng, cấu hình tốc độ cổng, connector RJ45 hoặc mạch PHY có thể gây mất Link. Nên thử dây và thiết bị đối tác khác trước khi xác định cổng WAN bị hỏng.
Nếu chỉ một interface mất Link trong khi các cổng khác bình thường, cần kiểm tra cấu hình interface, dây mạng, connector và mạch Ethernet liên quan.
Module SFP không tương thích, cáp quang, đầu connector hoặc khe SFP có thể là nguyên nhân. Cần lưu ý hai khe SFP của FG-100D sử dụng shared media với Ethernet 15–16 nên cấu hình interface cũng phải được kiểm tra.
Đường truyền Internet, dây mạng, switch, duplex, interface error, CPU tải cao hoặc lỗi phần cứng đều có thể gây packet loss. Nên kiểm tra cả WAN và mạng LAN nội bộ trước khi kết luận firewall bị lỗi.
Security Profile, IPS, SSL Inspection, Antivirus hoặc interface chỉ thương lượng ở 100Mbps có thể làm tốc độ thực tế thấp. Con số Firewall Throughput 2.5Gbps không áp dụng cho mọi cấu hình UTM.
Địa chỉ IP quản trị, Administrative Access, VLAN, route hoặc firmware đều có thể khiến GUI không truy cập được. Không nên factory reset khi chưa có bản backup nếu cấu hình hiện tại có giá trị.
Cáp console, thiết lập terminal, connector RJ45 hoặc mạch console có thể gây mất truy cập CLI. Cổng console đặc biệt quan trọng trong quá trình recovery firmware.
Bộ nhớ onboard sử dụng lâu có thể xuất hiện lỗi đọc ghi. Biểu hiện có thể gồm boot không ổn định, lỗi log, cấu hình lưu bất thường hoặc hệ thống báo lỗi storage.
Mất điện trong lúc upgrade, dùng sai firmware hoặc hệ thống lưu trữ gặp lỗi có thể khiến FortiGate boot thất bại. Quá trình recovery cần đúng image dành cho model và đúng quy trình.
Sai Pre-Shared Key, certificate, route, policy, NAT, firmware hoặc cấu hình client đều có thể làm VPN thất bại. Đây thường là lỗi cấu hình hoặc phần mềm và chưa đủ để kết luận phần cứng firewall hỏng.
License hết hạn, thiết bị đã qua vòng hỗ trợ, DNS, gateway hoặc cấu hình FortiGuard có thể khiến signature không cập nhật. Cần kiểm tra entitlement trước khi sửa phần cứng.
Tủ rack bí khí, bụi tích tụ hoặc môi trường quá nóng có thể ảnh hưởng thiết bị. Fortinet công bố nhiệt độ hoạt động của FG-100D từ 0°C đến 40°C nên cần duy trì môi trường phòng máy phù hợp.
Độ ẩm, nước hoặc chất lỏng có thể làm oxy hóa PCB, cổng RJ45, khe SFP và linh kiện nguồn. Khi phát hiện thiết bị bị vào nước cần ngắt nguồn AC và không bật thử liên tục.
Người dùng nên kiểm tra thiết bị khi firewall không lên nguồn, liên tục restart, boot lỗi, cổng WAN/LAN không nhận Link, SFP mất kết nối, packet loss xuất hiện ngay trong mạng nội bộ, storage báo lỗi, console không truy cập được hoặc thiết bị nóng bất thường.
Với các lỗi VPN, FortiGuard, Firewall Policy hoặc tốc độ giảm khi bật UTM, cần xác định nguyên nhân phần mềm và license trước khi thay linh kiện. Sao lưu cấu hình là bước quan trọng trước khi reset, recovery firmware hoặc thay thiết bị.
Fortinet công bố tối đa 2.5Gbps với gói UDP 1518 byte, 1Gbps với 512 byte và khoảng 200Mbps với gói 64 byte.
Thiết bị có 2 WAN, 1 DMZ, 1 Management, 2 HA và 16 cổng switch Gigabit. Ethernet 15–16 chia sẻ phương tiện với hai khe SFP Gigabit tương ứng.
Có. Thiết bị được trang bị khoảng 32GB onboard storage.
Thông số tối đa được công bố khoảng 450Mbps trong điều kiện kiểm tra của Fortinet.
FortiGate 100D hỗ trợ tối đa khoảng 3 triệu concurrent TCP session và khoảng 22.000 session TCP mới mỗi giây.
Không thể xác định chỉ từ tên SKU. BDL từng là bundle kèm FortiCare và FortiGuard UTM trong thời hạn nhất định. Với thiết bị hiện tại cần kiểm tra serial và entitlement thực tế.
Đây là model legacy đã qua vòng hỗ trợ chính thức. Với hệ thống bảo mật mới hoặc Internet Gateway quan trọng, nên ưu tiên nền tảng FortiGate hiện hành còn được cập nhật và hỗ trợ bảo mật.
Không. Các khe SFP shared của FortiGate 100D thuộc nhóm Gigabit và không phải SFP+ 10Gbps.
Không nhất thiết. Cần kiểm tra nguồn AC, mạch nguồn, PCB và các linh kiện liên quan trước khi quyết định thay toàn bộ firewall.
Fortinet FortiGate 100D FG-100D-BDL là thiết bị firewall rackmount 1U với Firewall Throughput tối đa 2.5Gbps, khoảng 3 triệu concurrent session, IPsec VPN 450Mbps, IPS tối đa 950Mbps, 32GB storage cùng hệ thống cổng Gigabit và SFP phong phú. Thiết bị phù hợp hơn với nhu cầu duy trì, kiểm tra hoặc thay thế trong các hệ thống Fortinet legacy đã tồn tại.
Trong quá trình sử dụng, nếu FG-100D không lên nguồn, boot loop, tự restart, WAN/LAN mất Link, SFP không nhận module, packet loss, storage lỗi, console không hoạt động, firmware gặp sự cố hoặc thiết bị quá nóng, cần chẩn đoán chính xác trước khi quyết định thay firewall.
Nếu cần kiểm tra Fortinet FortiGate 100D FG-100D-BDL, xử lý mạch nguồn, cổng WAN/LAN, DMZ, MGMT, HA, SFP, USB, Console, 32GB storage, firmware, FortiOS hoặc tư vấn kiểm tra tình trạng FortiGuard/FortiCare, hãy liên hệ Trung tâm bảo hành Viện Máy Tính để được kiểm tra theo tình trạng thực tế của thiết bị.
Hotline Viện Máy Tính: 0967891080


 0967891080

